ニュース

【セキュリティアラート】Webサーバー「NGINX」における深刻な脆弱性について
公開日:2026年11月19日
概要
2026年11月19日、国内外で広く利用されているWebサーバーソフトウェア「NGINX(エンジンエックス)」において、深刻なセキュリティ上の脆弱性が報じられました。
NGINXは、企業のWebサイトやWebアプリケーション、クラウドシステムなどで幅広く利用されているソフトウェアです。
今回報告された脆弱性については、影響を受けるバージョンや設定条件によって、外部からの不正な操作や任意のコード実行につながる可能性が指摘されています。
NGINXを利用している企業・組織においては、早急な影響確認と適切なセキュリティ対策が推奨されます。
想定されるセキュリティリスク
脆弱性が悪用された場合、システムの構成や権限などによって、以下のようなリスクが考えられます。
Webサーバーへの不正アクセス
サーバー上での不正なプログラムの実行
機密情報や顧客情報の漏えい
Webサイトの改ざん
サービス停止やシステム障害
ただし、すべてのNGINX環境が同様の影響を受けるわけではありません。利用バージョンや設定、関連モジュールなどを確認することが重要です。
推奨される対応
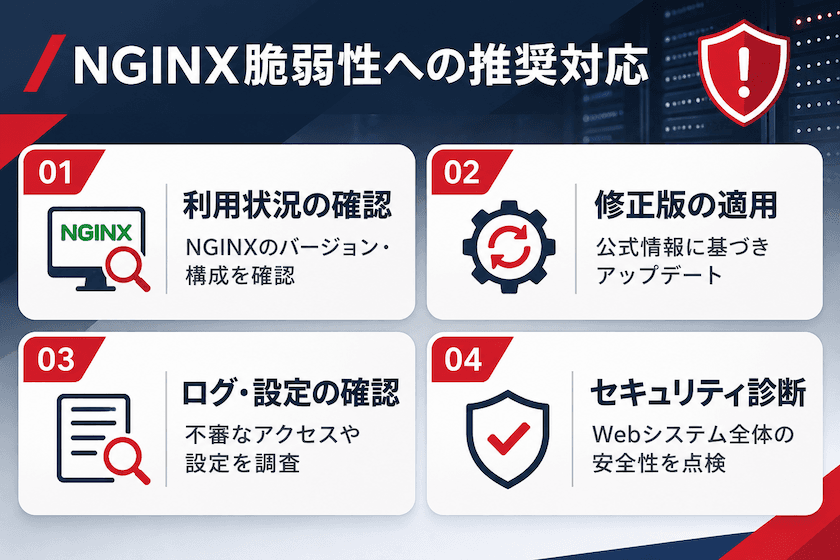
NGINXを利用している企業・組織の皆様には、以下の対応を推奨いたします。
1. NGINXの利用状況とバージョンの確認
現在運用しているサーバーやクラウド環境において、NGINXの利用有無、バージョン、関連モジュールを確認してください。
2. セキュリティアップデートの適用
NGINXの公式セキュリティ情報を確認し、影響を受ける場合は修正版へのアップデートを検討してください。
3. サーバー設定およびアクセスログの確認
HTTP/2・HTTP/3などの設定状況を確認するとともに、不審なアクセスや異常な動作が発生していないか調査してください。
4. Webシステム全体のセキュリティ点検
Webサーバーだけでなく、アプリケーション、ミドルウェア、クラウド環境なども含め、継続的なセキュリティ対策を実施することが重要です。
bravesoft VietnamのWebセキュリティ診断サービス
bravesoft Vietnamでは、企業のWebサイトやWebアプリケーションを対象としたWeb脆弱性診断サービスを提供しております。
Webアプリケーションの脆弱性に加え、ご相談内容に応じて、Webサーバーのバージョンや設定状況などの確認についてもご相談いただけます。
「自社のWebサイトが影響を受けているか確認したい」
「現在のセキュリティ対策が十分か不安」
「Webシステム全体のセキュリティを見直したい」
このようなお悩みをお持ちの企業様は、ぜひお気軽にご相談ください。
Web脆弱性診断サービス
https://security.bravesoft.vn/
参考情報
▶ [NGINX公式セキュリティアドバイザリ]
▶ [Yahoo!ニュース(2026年11月19日)]
※本記事は2026年11月19日時点の公開情報に基づいて作成しています。最新の影響範囲や修正情報については、NGINX公式サイトをご確認ください。